


Информационная безопасность
Азы информационной безопасности
Как известно, информация - один из важнейших факторов успеха в любой сфере. У нашего врага существуют несопоставимые с нашими ресурсы для получения интересующей информации в сети интернет, создателем которой они и являются. Следование небольшому количеству простых правил сможет существенно усложнить задачи вражеским хакерам. И так, начнём с самого главного:
ПАРОЛИ
ПРАВИЛО №1
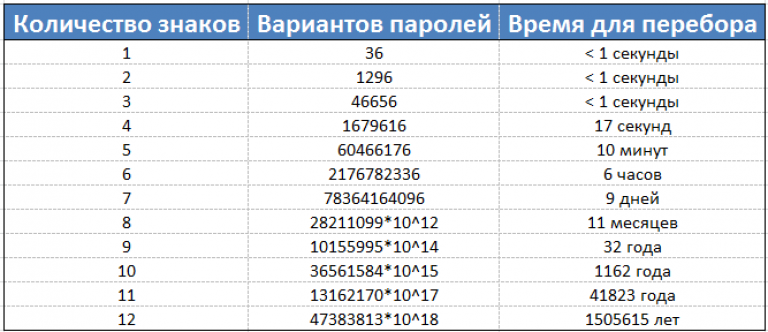
Пароли должны быть такими, чтобы их невозможно было запомнить. Они всегда должны состоять из достаточного количества и разнообразия символов, для того чтобы практически исключить возможность их перебора. Для шифруемых локальных файлов, например архивов, длина паролей должна быть несколько выше, чем для интернет сервисов. Это связано с тем, что при переборе паролей локально, процесс перебора происходит гораздо быстрее. Однако для интернет сервисов так же всегда нужно устанавливать пароли максимально возможной длины, либо достаточной в соответствии с допустимым тем или иным сервисом набором символов. Здесь есть нюансы. Некоторые сайты не позволяют задать пароль выше определённого кол-ва знаков и/или с достаточным разнообразием оных, например запрещают использовать кириллицу. Один сайт может разрешать пароли длиной в 20 символов с буквами разного регистра, цифрами, и различными доп. символами, например, lI6y6nzbzGhcA8pZ7ZЁ%. На другом же сайте разрешены лишь пароли из 8 символов, состоящие из букв и цифр, типа c02b9e0d. В таких случаях можно придерживаться простого правила - на сайте с ограниченным до неприличия кол-вом символов использовать максимально сложный пароль, задействуя все возможные группы символов (цифры, буквы, подчёркивания, и т.д.) На втором же сайте мы можем использовать как максимально допустимую длину пароля, так и ограничиться минимально достаточным, например 15 знаков, состоящих из различных групп символов, при максимально возможном пароле в 20 знаков. Этого будет достаточно для исключения возможности приемлемого по времени перебора пароля.
ПРАВИЛО №2
Используйте генераторы паролей. Большинство программ для хранения паролей содержат в себе функцию псевдослучайной генерации паролей. Не пугайтесь приставки "псевдо", в данном случае она не имеет принципиального значения. Большинство таких генераторов позволяют сгенерировать пароль по заданному заранее шаблону, например вы можете создать два шаблона - первый позволит сгенерировать пароль длиной в 32 символа, включающий все возможные из набора доступных операционной системе знаки, а второй позволит ограничиться паролем в те же 8 символов, включающим только буквы верхнего и нижнего регистра и цифры. Пользуйтесь этим.
ПРАВИЛО №3
Используйте разные пароли на разных сайтах. Так как запоминать пароли нам всё-равно не придётся (об этом позже), использовать один пароль нет никакой необходимости. А самое главное, при попадании такого пароля к злоумышленнику, ему не удастся получить доступ к другим сервисам.
ПРАВИЛО №4
Которое не обязательно, но игнорировать его, следуя предыдущим трём, вам вряд-ли удастся. Пользуйтесь МЕНЕДЖЕРОМ ПАРОЛЕЙ. Он позволяет хранить данные о ваших учётных записях в зашифрованном виде, доступные при вводе основного пароля. Или, как его ещё называют, мастер-пароля. Таким образом, вам нужно будет помнить лишь ОДИН пароль, который нужно будет вводить при необходимости для доступа к этой базе. О нём стоит сказать отдельно. Так как этот пароль вам нужно будет запомнить, при его составлении скорее-всего придётся пойти на компромисс между сложностью и запоминаемостью. В данном случае можно исходить из того, что база данных находится локально на вашем устройстве и недоступна в сети интернет, то есть, доступа к ней у злоумышленника нет. Однако, мы не должны забывать, что теоретически её можно похитить, для этого она и шифруется.
Главный пароль - МАСТЕР-ПАРОЛЬ.
Здесь есть два пути. Вариант номер один (в большинстве случаев избыточный): генерируем длинный и сложный пароль в том же упомянутом выше генераторе, записываем или распечатываем его на бумаге, носим всегда с собой. При необходимости съедаем. Шутка. Хотя не шутка.Второй вариант: придумываем длинный пароль из обрывков слов, вставляем в него как можно больше различных символов в разные нелогичные места. Желательно, чтобы имелось хотя бы несколько знаков в отличном от остальных символов регистре. Например, 31serditiY@kOloboK%
В общем, пароль должен получиться как можно сложнее, но вам нужно его запомнить. Если сомневаетесь, что сможете вспомнить его потом, запишите его и оставьте там, где не потеряете. Когда вы перестанете прибегать к помощи этой записки при вводе пароля, её можно уничтожить.
ПРАВИЛО №5
По-возможности, не используйте двухфакторную аутентификацию. В двухфакторной авторизации нет нужды, если вы придерживаетесь простых правил в работе со своими данными. Все аргументы в пользу двухфакторной аутентификации обосновываются тем, что пользователь уже допустил утечку и основой пароль был дискредитирован или по-простому - стал известен злоумышленникам. Двухфакторная аутентификация, при том что не гарантирует сохранность данных в этом случае, отнимает время на поиски телефона (если он вообще в нужный момент находится рядом) и ввод ключа. Хотя сам процесс подбора несколько медленнее чем в случае с основным паролем, простота этого кода, состоящего зачастую из одних только цифр, причём длиной в 4 или 6 символов, вполне компенсирует скорость его перебора. Однако, в нашем случае, пользуясь простыми правилами выше, мы эту возможность практически исключили.
Если необходима защита от целевой атаки злоумышленником, имеющим ваш номер телефона, тогда по-возможности отключите авторизацию по СМС в личном кабинете сотового оператора. Там могут содержаться сведения, которые могут быть использованы супостатом. Например, это время и длительность звонков на определённые номера в детализации, адрес регистрации, и другие данные.
ПРОГРАММНОЕ ОБЕСПЕЧЕНИЕ.
ПРАВИЛО №1
Пользуйтесь программами с открытым исходным кодом. Это значит, что программный код доступен для изучения всем желающим. Уже сам этот факт сильно ограничивает их создателей во внедрении вредоносных закладок.
ПРАВИЛО №2
Используйте портативные (т.е. переносные) версии программ. Они не требуют установки в систему. Например, портативным может быть Телеграм или ваш браузер. Это значит, что их можно открыть с подключенной к компьютеру флешки, закрыть после работы, и в системе не останется никаких следов их использования. Кроме того, что это безопасно, так ещё и просто удобно, так как на любых устройствах вы используете настроенные под ваши нужды программы. Однако, на неизвестных компьютерах, вызывающих у вас подозрения, нужно быть осторожными. В том случае, если на них установлены вредоносные программы, ваши действия могут перехватываться ими, и бесследно поработать не удастся. Но использование портативных версий программ всё-равно крайне желательно.
ПРАВИЛО №3
Храните данные на локальном устройстве. Используйте облачные хранилища только при необходимости. Кроме того, что эти данные доступны третьим лицам, вы сами можете потерять к ним доступ в любой момент, как это уже неоднократно происходило с иностранными сервисами. Всегда исходите из того, что они могут просматриваться владельцами этого облака, а так же в любой момент попасть в открытый доступ. Поэтому, критически важные данные должны храниться только локально, а сверхкритичные - на устройствах без доступа в интернет.
ПРАВИЛО №4
Используйте сетевой экран, или так называемый Файер-волл. Так как в большинстве случаев мы не знаем обо всём функционале используемых нами программ, желательно предоставлять возможность выхода в сеть только тем из них, которым он действительно необходим. Всем программам, функциональность которых не связана с доступом в интернет, смело рубите "шаловливые ручки".
ПРАВИЛО №5
Используйте антивирус Касперского. Альтернатив пока нет. Остальным либо вообще нельзя доверять, либо они не способы обеспечить достаточный уровень защиты. Его не обязательно покупать, есть бесплатная версия.
ПРАВИЛО №6
Оно прямо не относится к вашей безопасности, но упомянуть о нём всё же стоит. Всё западное ПО без исключений считается трофейным. Забудьте о том, чтобы спонсировать нашего врага. Если душевные муки не дают вам уснуть, знайте что термин "украсть" вообще не применим к информации, он некорректен и внедрён намеренно. От них не убудет.
ПРАВИЛО №7
Пользуйтесь безопасным браузером. Он по сути является основным приложением, связывающим вас с глобальной сетью и обязательно должен отвечать следующим критериям: открытый исходный код, возможность контролировать фоновую активность, наличие технологий блокирования слежки сайтов за пользователем, достаточный для вас функционал. На данный момент полностью отвечающего этим требованиям браузера не существует. Поэтому, в данном случае так же придётся прибегнуть к определённому компромиссу. Например, браузер Tor, основанный на исходном коде Firefox, является наиболее безопасным, однако, пользоваться им в повседневном режиме с настройками, обеспечивающими высокий уровень безопасности, практически невозможно. Кроме того, многие сайты при таких настройках просто не работают. Или наоборот, браузер Chrome является вполне удобным в использовании, но при этом мало того что не защищает пользователя от сбора данных со стороны посещаемых сайтов, так ещё и сам собирает информацию и передаёт её своему создателю - корпорации Google. Поэтому, выбор браузера - это отдельная, большая тема. Коснёмся её в будущем.
ПРАВИЛО №8
Отключите автоматические обновления. Обновляйте программы в случае необходимости вручную. Обновления всегда нужны либо для добавления новых функций, либо для устранения ошибок. Если функционал для вас достаточен, и программа работает корректно, оставьте её в покое. Здесь тоже есть исключения (в основном для ПО, связанного с доступом в инернет), но основной принцип прост: работает - не трогай. А вот что касается программ, имеющих доступ в сеть, таких как браузер, то здесь всё намного сложнее. Дело в том, что при очередном обновлении вы вполне можете получить вместо относительно безопасной программы, программу с новыми функциями слежения, о которых разработчик может либо вообще не упомянуть, либо объяснить их внедрение так называемой "заботой" о пользователе, и вы об этом не узнаете.
Нужно понимать, что действительно серьёзные ошибки в программном обеспечении иногда находят, но обновлять программы ежедневно в фоновом режиме, как это сейчас навязывают многие разработчики, не имеет никакого смысла. Конечно, нужно обновлять браузер, но делать это нужно периодически. Как правило, раз в несколько месяцев вполне достаточно. За это время в случае какой-либо преднамеренной диверсии со стороны разработчиков (а их сейчас исключать нельзя, прецеденты были) или появления серьёзных уязвимостей, вам уже будет об этом известно, а нарваться на использующий данную уязвимость ресурс за это время очень маловероятно. Кроме того, скорость реакции антивирусов на новые угрозы, как правило, составляет даже не дни, а считанные часы. Поэтому, даже если в дебрях интернета вы набредёте на новый "капкан", правильно настроенный антивирус с большой долей вероятности купирует эту угрозу. И вот тут нам пригодится следующее правило.
ИНТЕРНЕТ
ПРАВИЛО №1
Мы конечно не дети, но интернет вполне можно сравнить с опасными африканскими джунглями. Старайтесь не посещать неизвестные сайты. В основном, большинство из нас "ходят" по всемирной сети по "проторенным тропам". Это значит, что чаще всего мы пользуемся десятком или несколькими десятками сайтов. Однако, иногда мы переходим по ссылкам, которые нам ранее не были известны. Если эти ссылки вызывают у вас хоть малейшее подозрение, лучше не переходить по ним без необходимости. Надеяться на надёжность браузера и хватку антивируса конечно можно, но и самим проявлять бдительность лишним точно не будет.
ПРАВИЛО №2
Как уже писалось выше, пользоваться стоит портативными программами. Но если такой возможности нет, и вам всё же приходится вводить свои имя пользователя и пароль на устройствах, которым вы полностью не доверяете, не забывайте завершать рабочую сессию, то есть выходить из вашей учётной записи. Оставляя открытым сеанс на устройстве, на котором вы работали, вы даёте доступ к вашим данным следующему пользователю, который воспользуется этим устройством.
ПРАВИЛО №3
Оставляйте в интернете только ту информацию, которая необходима для работы с тем или иным сайтом. Это значит, что вовсе не обязательно заполнять все поля при регистрации, а так же указывать достоверные данные о себе. Исключения, как правило, составляют те сайты, через которые осуществляется взаимодействие с государственными органами, например Госуслуги.
ПРАВИЛО №4
Не забывайте о методе социальной инженерии. Социальная инженерия - это метод доступа к данным пользователя через самого пользователя. Всегда будьте начеку, когда вас пытаются принудить передать какую-то информацию, например, код из пришедшего смс, представившись сотрудником отдела безопасности какого-либо банка или администратора сайта. Вариантов может быть множество.
И в завершении подведём краткий итог:
- Пароли должны быть максимально сложными.
- Используйте генератор паролей.
- Используйте разные пароли на разных сайтах.
- Пользуйтесь менеджером паролей.
- По-возможности, не используйте двухфакторную аутентификацию.
- Пользуйтесь программами с открытым исходным кодом.
- Используйте портативные версии программ.
- Храните данные на локальном устройстве.
- Используйте сетевой экран.
- Используйте надёжный антивирус.
- Не покупайте западное ПО.
- Пользуйтесь безопасным браузером.
- Отключите автоматические обновления.
- Старайтесь не посещать неизвестные сайты.
- Не забывайте выходить из вашей учётной записи на чужих устройствах.
- Оставляйте в интернете только ту информацию, которая необходима для работы с тем или иным сайтом.
- Помните о методе социальной инженерии.
Пока на этом всё. В следующей статье мы поговорим о том, как правильно готовить ваши мобильные устройства. До новых встреч!